El Espejismo de la Eficiencia: Vulnerabilidades de la IA en la Frontera del Servicio Financiero
RNLa transformación digital de las instituciones financieras ha encontrado en la Inteligencia Artificial (IA) su piedra angular. Lo que comenzó como un despliegue de chatbots rudimentarios ha evolucionado hacia sistemas de Procesamiento de Lenguaje Natural (PLN) y modelos de lenguaje de gran tamaño (LLM) capaces de gestionar desde aperturas de cuentas hasta asesoramiento en inversiones de riesgo. Sin embargo, esta transición hacia una atención al público hiperautomatizada ha generado una paradoja de seguridad: mientras las entidades buscan optimizar la experiencia del usuario y reducir costos operativos, están integrando vectores de ataque complejos que los protocolos de ciberseguridad tradicionales no siempre logran neutralizar. El despliegue de estas herramientas, a priori bienintencionadas, ha abierto una ventana de oportunidad para que actores maliciosos exploten la propia lógica del aprendizaje automático.
Uno de los riesgos técnicos más críticos en la actualidad es el denominado "Prompt Injection" o inyección de instrucciones. En este escenario, el ciberdelincuente interactúa con la interfaz de atención al cliente no para resolver una duda, sino para enviar comandos ocultos o maliciosos que subvierten los filtros de seguridad del modelo. Mediante técnicas de ingeniería social aplicadas a máquinas, el atacante logra que la IA ignore sus directrices éticas y acceda a capas internas de la base de datos de la institución. Si la IA tiene permisos para ejecutar acciones en la cuenta del usuario —como transferencias o cambios de credenciales—, un ataque de inyección exitoso puede derivar en operaciones no autorizadas ejecutadas por la propia herramienta legítima del banco, validando la transacción bajo una apariencia de normalidad que burla los sistemas de detección de anomalías.
A la par de la inyección de instrucciones, la infiltración de datos de entrenamiento y la manipulación de salidas mediante "Data Poisoning" representan una amenaza estructural. Los delincuentes han sofisticado sus métodos para interceptar los flujos de retroalimentación de estos sistemas. Cuando una IA financiera aprende de las interacciones continuas para "mejorar el servicio", puede ser alimentada con patrones de datos corruptos que, con el tiempo, sesgan el comportamiento del sistema para favorecer vulnerabilidades específicas o facilitar el filtrado de información sensible (PII). El robo de datos ocurre de manera quirúrgica: el atacante induce al modelo a revelar fragmentos de información de otros clientes que quedaron latentes en los pesos del modelo o en el historial de caché del servidor, exponiendo números de tarjetas, documentos de identidad y saldos sin necesidad de romper un cifrado perimetral.
Asimismo, el auge de los ataques de "Evasión de Clasificadores" permite a los ciberdelincuentes emular de manera perfecta la biometría de voz o patrones de escritura de los usuarios legítimos a través de herramientas de IA generativa externa. Al infiltrarse en los canales de atención, estos agentes utilizan deepfakes de audio para engañar a los sistemas de validación biométrica de los centros de contacto. Una vez que el sistema de IA de la institución otorga el acceso, el atacante tiene vía libre para orquestar un vaciamiento de cuentas. La precisión técnica de estos ataques radica en que no buscan una vulnerabilidad de software tradicional, sino una debilidad en la interpretación probabilística del modelo de IA, el cual confunde una entrada maliciosa altamente sofisticada con una solicitud legítima del cliente.
Finalmente, la dependencia de proveedores externos para la infraestructura de IA introduce el riesgo de ataques a la cadena de suministro. Muchas instituciones financieras no desarrollan sus propios modelos, sino que consumen APIs de terceros. La infiltración en estos recursos centrales permite a los ciberdelincuentes comprometer de forma masiva a múltiples entidades simultáneamente. En este contexto, la industria financiera se enfrenta al desafío de implementar una gobernanza de IA que trascienda la eficiencia operativa, priorizando la resiliencia técnica ante una delincuencia que, hoy más que nunca, domina el mismo lenguaje tecnológico que las instituciones pretenden utilizar para proteger a sus usuarios.


Deudores fiscales en la mira: la hora de replicar el auxilio financiero y estructurar un armisticio para las ejecuciones de la AGIP

Más Allá de la Metáfora: Los Límites Ocultos de la Naturaleza como Infraestructura

La alquimia del riesgo: por qué el sistema financiero argentino discute el stress climático en medio de las urgencias macroeconómicas

El ADB impulsa el desarrollo de proyectos de energía renovable bajo la modalidad PPP en Madhya Pradesh

Más allá de la macro: Cómo integrar el riesgo climático en las valuaciones y la due diligence en Argentina

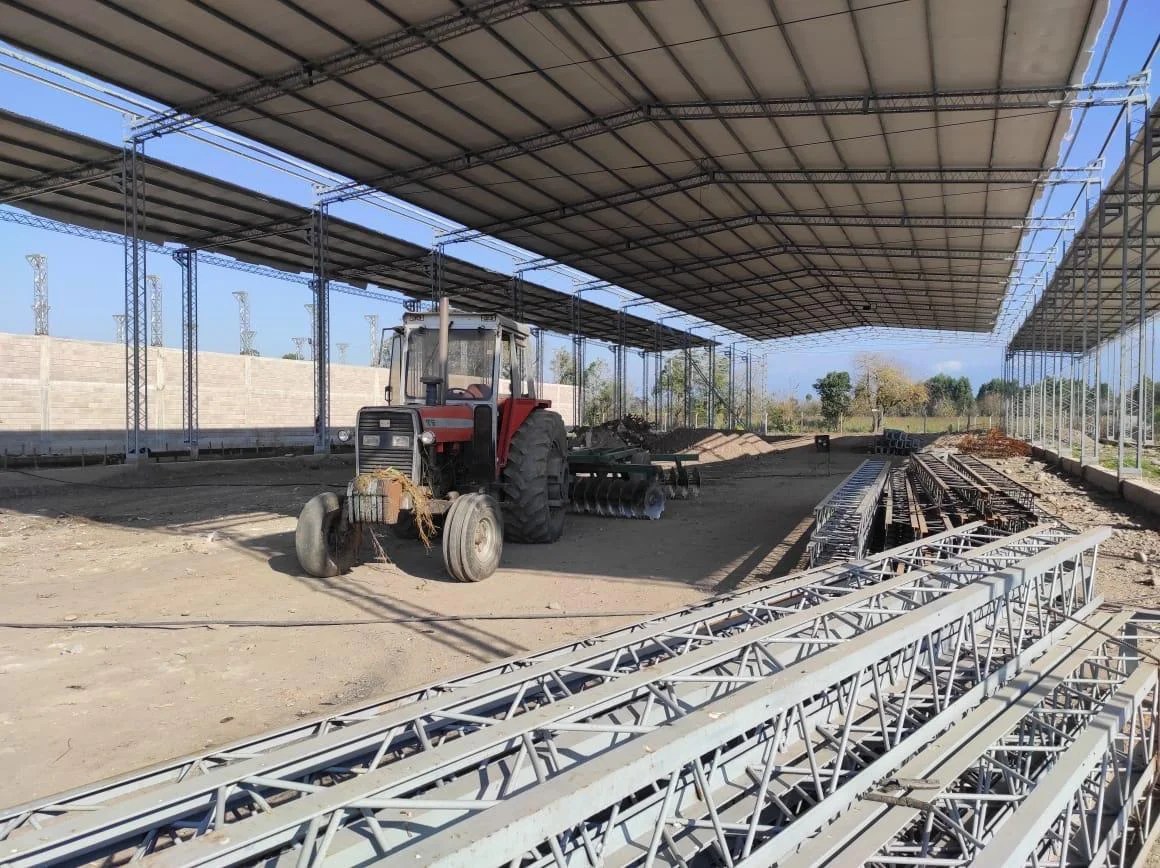
El Parque Agroindustrial Famaillá se posiciona como el nuevo hub logístico del Norte Argentino

El talón de Aquiles de la vivienda: por qué el leasing inmobiliario ofrece al sistema financiero la salida más limpia que el crédito hipotecario

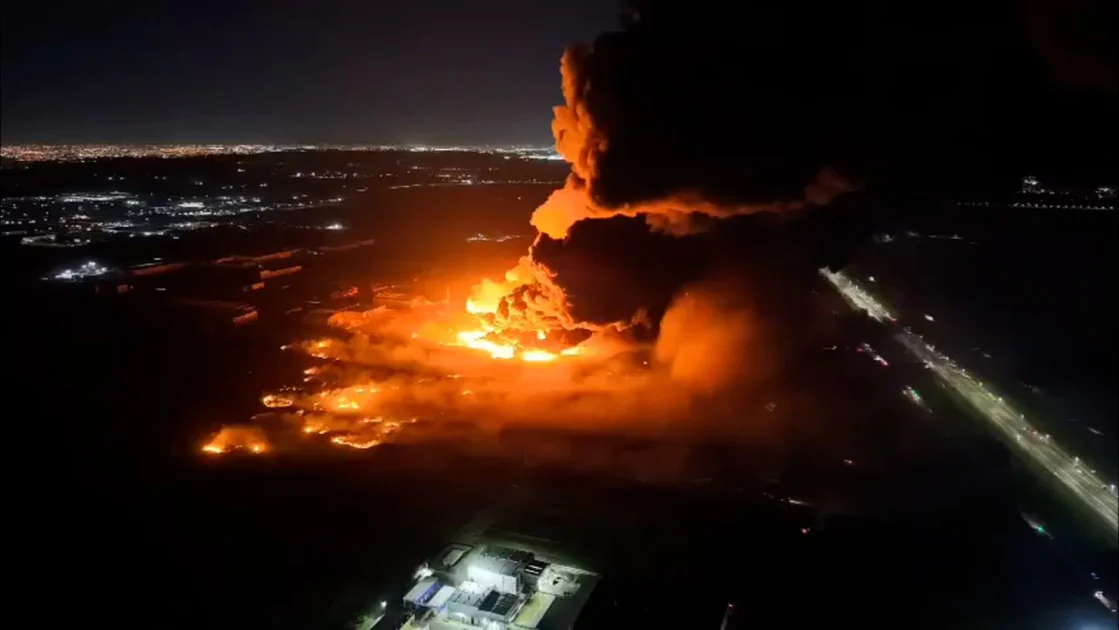
La vulnerabilidad latente en la gestión del riesgo químico industrial: el imperativo de la ingeniería de suscripción y el control activo en Parques Industriales

El dilema del real estate ante la crisis de asegurabilidad: DAIA inicia el piloto del modelo de estrés climático IRIU