El termostato de la guerra híbrida: la vulnerabilidad de las infraestructuras blandas frente al sabotaje cibernético
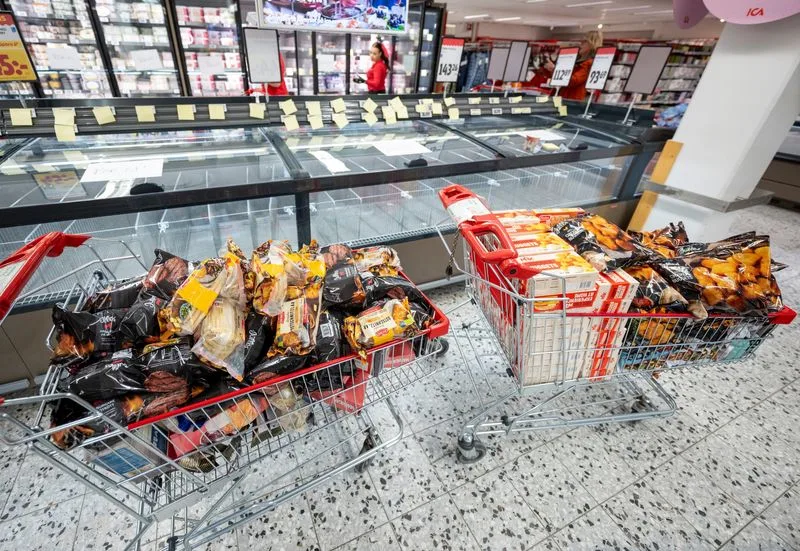
La alteración remota y coordinada de cientos de sistemas de refrigeración industrial en cadenas de supermercados a lo largo de Europa marca un hito en la evolución de la ciberseguridad global. Lo que a simple vista parece una disrupción operativa o un fallo logístico del sector minorista representa, en realidad, un acto consumado de ciber-sabotaje contra la infraestructura blanda. En un contexto sociopolítico tenso —marcado por el descontento ciudadano, presiones inflacionarias y fragmentación institucional en varias capitales europeas—, el ciberespacio ha dejado de ser un mero escenario de espionaje o extorsión financiera para convertirse en un vector directo de fricción social.
Este incidente deja al descubierto la vulnerabilidad latente en la arquitectura de los servicios esenciales. La causa raíz de estas brechas no reside únicamente en la sofisticación de los atacantes, sino en deficiencias operativas estructurales: una higiene cibernética deficiente en el sector privado, caracterizada por la falta de parches de actualización, el uso de credenciales por defecto y la exposición directa a Internet de redes de control industrial mediante protocolos no cifrados como Modbus o BACnet sin la debida segmentación VPN/VLAN. Esta dependencia de software estandarizado y gestión centralizada sostiene también el funcionamiento del transporte urbano, la cloración de agua potable, la distribución energética local y las redes de telecomunicaciones. La alteración de estos entornos demuestra que la perturbación de la vida cotidiana no exige la destrucción de grandes centrales, sino la explotación de las vulnerabilidades operativas en la microelectrónica comercial.
La ejecución de ataques de esta magnitud corresponde al perfil de las Amenazas Persistentes Avanzadas, conocidas como grupos APT, respaldadas por estructuras estatales o sindicatos del cibercrimen con elevados recursos técnicos. A diferencia de las fases de reconocimiento o sondeo silencioso —diseñadas para pasar desapercibidas y mapear vulnerabilidades sin activar alarmas—, la manipulación activa de hardware para alterar parámetros críticos constituye una fase final de impacto y sabotaje. Al ejecutar un ataque irruptivo de esta naturaleza, los atacantes asumen el consumo de sus vectores de acceso con el fin de provocar un daño operativo directo y poner a prueba la capacidad de contención e investigación forense de los equipos de respuesta a incidentes (CSIRT/CERT) y la resiliencia de marcos regulatorios como la Directiva NIS2.
En el plano psicosocial, la estrategia de estas incursiones no busca provocar un colapso gubernamental inminente ni insurrecciones automáticas a partir de un fallo puntual. El impacto real opera por acumulación: la alteración reiterada de bienes básicos y la interrupción de servicios cotidianos alimentan el desgaste de la cohesión pública. Cuando estas fallas técnicas coinciden con momentos de agitación social o se combinan con campañas de desinformación, erosionan gradualmente la confianza en la capacidad del Estado y del sector privado para garantizar la continuidad operativa. La vulnerabilidad técnica se convierte así en un catalizador de la incertidumbre colectiva.
Esta dinámica de riesgo no es patrimonio exclusivo de las democracias de Europa Occidental, sino que afecta de manera simétrica a la Federación de Rusia. A pesar de las marcadas diferencias en sus modelos de gobernanza y control social, ambas regiones comparten una idéntica dependencia de componentes tecnológicos globales, sistemas integrados y plataformas de servicios digitalizados. Las intrusiones registradas en aplicaciones estatales de trámites y alertas públicas rusas confirman que la interconexión cibernética trasciende las fronteras ideológicas. La fragilidad de la infraestructura blanda constituye un desafío geopolítico común donde ningún bloque posee un blindaje absoluto.
El escenario actual exige trascender la visión corporativa que confina la ciberseguridad a una tarea puramente informática. La protección de los entornos industriales y de los servicios básicos se ha consolidado como un pilar fundamental de la resiliencia estratégica. Mientras las potencias concentran su atención en la disuasión militar convencional y el equilibrio geopolítico formal, la fricción del siglo XXI se despliega en las capas de software y en los protocolos de red que sostienen la actividad diaria de la sociedad. Blindar esos cimientos invisibles es hoy una condición indispensable para la estabilidad institucional.
Lo más visto

El choque de los mercados globales: tensiones geopolíticas y desafíos estructurales para los commodities hacia 2027
El laberinto tarifario del subte porteño: Entre la asfixia del bolsillo, el mito de la sustentabilidad y el espejo internacional
Ranking Nacional de Parques Industriales – Noviembre 2026: Diagnóstico de Resiliencia y Riesgo Operativo
El reto de construir hospitales a prueba de catástrofes: la lección de €620M en Türkiye
Sabotaje térmico en la red alimentaria europea: la vulnerabilidad de la tecnología operativa expone a la gran distribución