La Frontera Cinética: Cuando los Ciberataques Dejan de Ser Digitales para Romper el Mundo Físico
Ciencia e Innovación28 de octubre de 2026
RNOctubre de 2026
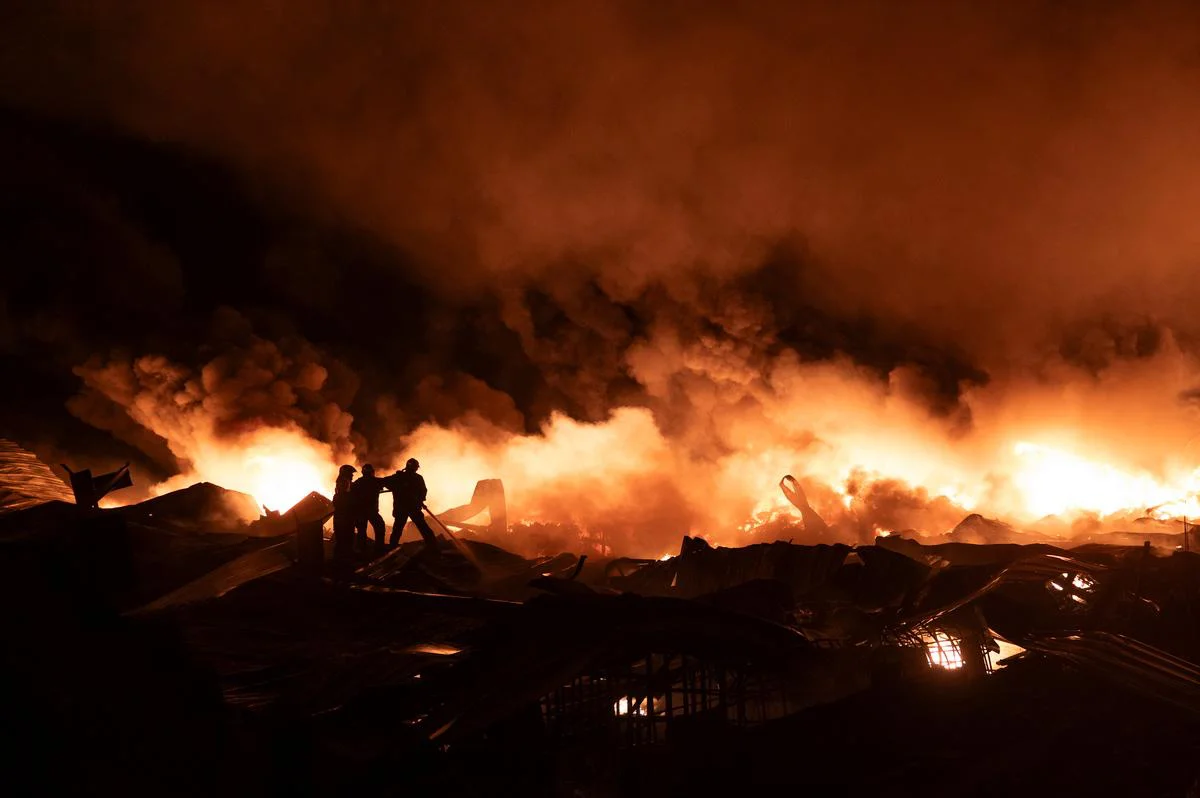
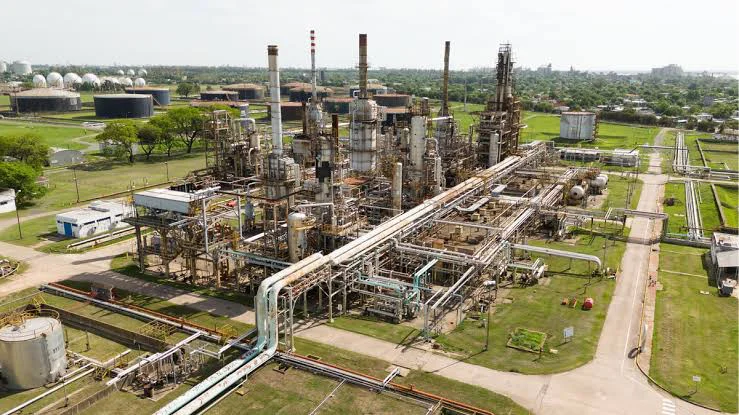
A las 3:42 de la madrugada, los monitores de la sala de control de la subestación eléctrica principal parpadearon en rojo. No hubo una explosión ensordecedora ni destellos en el horizonte; solo una silenciosa cascada de datos que indicaba que los interruptores automáticos de alta tensión acababan de abrirse y cerrarse en un bucle infinito, autogenerando un sobrecalentamiento catastrófico en los transformadores principales.
Minutos después, en un radio de treinta kilómetros, las luces de hospitales, plantas de tratamiento de agua y complejos residenciales se apagaron de golpe.
Para los operadores, la confusión inicial dio paso a una certeza aterradora: el problema no era un cortocircuito mecánico ni una falla de mantenimiento. Estaban bajo asedio. Y el campo de batalla ya no era una pantalla de computadora, sino la infraestructura crítica que sostiene la vida urbana.
La Convergencia IT/OT: El Talón de Aquiles de la Modernidad
Durante décadas, la ciberseguridad se centró en la protección de datos: robar credenciales, bloquear bases de datos corporativas mediante ransomware o filtrar propiedad intelectual. Sin embargo, la acelerada digitalización industrial ha fusionado dos mundos que antes vivían separados:
IT (Information Technology): Las redes corporativas de gestión, oficinas y bases de datos.
OT (Operational Technology): Los sistemas de control industrial (ICS), PLCs (controladores lógicos programables) y redes SCADA que regulan válvulas, turbinas, compuertas y redes eléctricas.
Según analistas de firmas de ciberinteligencia como Mandiant y Dragos, los grupos de piratas informáticos vinculados a estados soberanos —como las campañas asociadas a actores rusos— han dejado de ver el ciberespacio como un mero terreno de espionaje o sabotaje financiero. Hoy, el código malicioso se diseña como un arma cinética indirecta.
El talón de Aquiles radica en que los protocolos industriales heredados (como Modbus o DNP3), diseñados hace más de medio siglo, priorizan la disponibilidad y la velocidad operativa por sobre la autenticación criptográfica. Carecen de mecanismos nativos para verificar si una orden de apagar una turbina proviene de un operador legítimo o de un script malicioso inyectado desde el otro lado del planeta.
Del Precedente Histórico al Riesgo Sistémico
El tránsito de la disrupción digital al daño físico dejó de ser teórica hace años, pero la sofisticación actual ha elevado la apuesta.
El fantasma de Industroyer (2016): El ataque a la red eléctrica de Kiev demostró que los troyanos especializados podían interactuar directamente con los interruptores de subestaciones basándose en protocolos industriales específicos.
El intento de Oldsmar (2021): El acceso remoto no autorizado a una planta de tratamiento de agua en Florida (EE. UU.) con la intención de elevar los niveles de hidróxido de sodio a concentraciones tóxicas evidenció que los servicios esenciales municipales son blancos directos.
A diferencia de los ataques tradicionales de denegación de servicio, los nuevos vectores utilizan técnicas de Living off the Land (vivir de la tierra), aprovechando las herramientas administrativas legítimas del propio sistema para sabotear la infraestructura sin levantar sospechas tempranas.
La Nueva Frontera: El Colapso del Mercado de Seguros
Mientras los gobiernos debaten marcos regulatorios de ciberdefensa, la onda expansiva de esta amenaza ha alcanzado los despachos de los directores financieros (CFOs) y las mesas de contratación de reaseguros en Londres y Zúrich.
El precedente legal sentado tras casos como el litigio de Merck v. ACE American —donde las aseguradoras intentaron evadir el pago de miles de millones de dólares por el ciberataque global NotPetya invocando la cláusula de "exclusión por acto de guerra"— cambió las reglas del juego corporativo.
Hoy en día, las pólizas tradicionales de seguros de daños materiales y de interrupción de negocio están reescribiendo sus contratos. Si una planta industrial sufre daños físicos catastróficos a raíz de un ataque cibernético patrocinado por un Estado, las empresas corren el riesgo de descubrir que su cobertura ha sido anulada bajo el argumento de un conflicto geopolítico no asegurable.
Conclusión: El Despertar de la Resiliencia Subnacional
La convergencia entre la ciberdelincuencia y la destrucción física obliga a replantear la seguridad nacional e industrial desde sus cimientos. La resiliencia ya no se mide únicamente en la capacidad de respaldar servidores en la nube, sino en la robustez de los sistemas de aislamiento físico, la segmentación estricta de redes de aire (air-gapping) y la preparación de los gobiernos locales frente a apagones sistémicos prolongados.
El mensaje que revelan los despachos de inteligencia global es ineludible: en la era de la hiperconectividad, un píxel malicioso puede fundir un transformador de trescientas toneladas, demostrando que la distancia entre el ciberespacio y el mundo real ha dejado de existir.


La Frontera Invisible de la Seguridad Industrial: Inteligencia Artificial y Robótica frente al Riesgo Mayor

La reconversión silenciosa del motor productivo: el impacto real de la tecnología verde en la industria argentina

El dilema de la IA en América Latina: entre un 'boom' del 5% del PIB y el colapso de los salarios

Dependencia digital, choque energético y brechas internas: la encrucijada de los USD 12.000 millones en América Latina

La carrera sin freno de la Inteligencia Artificial: ¿Riesgo existencial real o narrativa geopolítica?

El riesgo climático ya entra en la ecuación inmobiliaria de Buenos Aires

Megaminería en la Puna: First Quantum analiza una inversión histórica de hasta USD 5.250 millones para el proyecto de cobre Taca Taca

El BID aprueba un préstamo de US$ 92,3 millones para impulsar la sostenibilidad fiscal del estado brasileño de Pernambuco

Argentina ante 2027: La encrucijada macroeconómica, el trilema cambiario y la gobernabilidad del modelo dual