Ciberseguridad en la cadena de hemoderivados: la vulnerabilidad del software industrial en las infraestructuras de salud pública
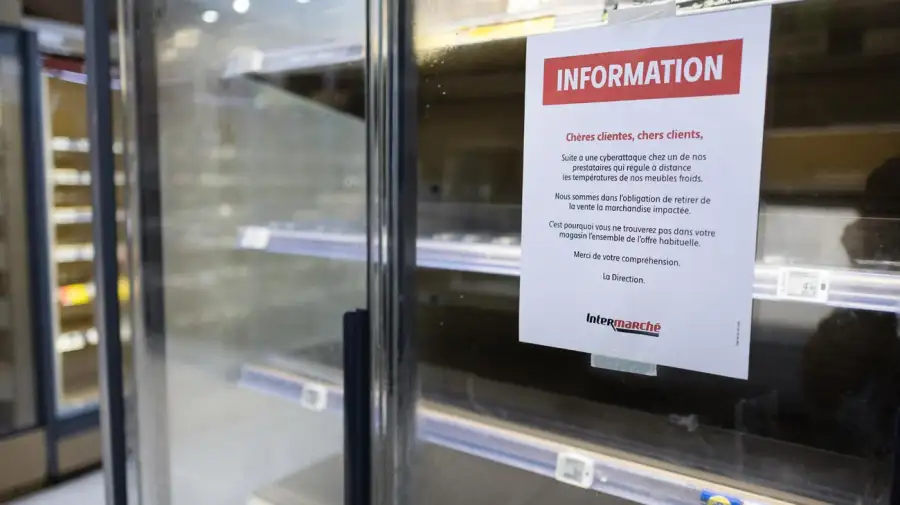
La protección de las infraestructuras digitales ha dejado de ser una preocupación exclusiva del sector financiero o de la custodia de datos corporativos para transformarse en un requisito determinante de la continuidad operativa en la salud pública. El reciente incidente de ciberseguridad que afectó a las instalaciones del Servicio Francés de Sangre expuso una vulnerabilidad estructural en la cadena de custodia biológica: la elevada dependencia de proveedores externos para la gestión y el mantenimiento remoto de la infraestructura operativa. La brecha no se produjo mediante una intrusión directa en las bases de datos de la institución médica, sino a través del acceso no autorizado a la plataforma digital de la firma proveedora de sistemas de refrigeración Coolworld, a partir de la cual los atacantes manipularon los parámetros de control térmico de las cámaras de conservación de plasma.
El análisis pormenorizado del evento permite matizar la diferencia entre la alteración de los registros en los sistemas de supervisión industrial y el comportamiento térmico real de los equipos. Durante el ataque, los actores maliciosos modificaron las variables lógicas del software de monitoreo, provocando que las lecturas en las pantallas de control fluctuaran de forma anómala desde valores operativos de treinta grados bajo cero hasta umbrales teóricos superiores a los cien grados Celsius. En términos mecánicos, una unidad de congelación industrial no posee la capacidad física de transformarse en un sistema de emisión de calor; el objetivo central de la maniobra consistió en forzar paradas de emergencia en los equipos, generar diagnósticos falsos y neutralizar las alertas lógicas. Esta metodología coincide con patrones detectados en sabotajes previos a redes de distribución minorista en Europa, donde la manipulación remota de los controladores de temperatura en cámaras frigoríficas provocó la pérdida de inventarios de alimentos frescos. De acuerdo con informes técnicos de la firma de ciberseguridad Lupovis, estos accesos no demandaron desarrollos informáticos complejos, sino la localización metódica de direcciones IP públicas correspondientes a dispositivos de Internet de las Cosas industrial que carecían de autenticación adecuada.
En lo que respecta a la atribución del incidente, los organismos oficiales de seguridad informática mantuvieron una postura de cautela, absteniéndose de adscribir la acción de manera categórica a operaciones de guerra híbrida o a grupos hacktivistas. El abanico de hipótesis abarca desde ciberdelincuentes orientados al fraude e intrusiones previas al despliegue de secuestro de datos, hasta actores estatales enfáticos en el sabotaje de servicios esenciales. Ante esta diversidad de amenazas, el marco regulatorio internacional ha comenzado a estrechar las exigencias sobre el sector. En el ámbito comunitario europeo, la implementación de la Directiva NIS2 cataloga a las entidades sanitarias y a sus prestadores de servicios logísticos como actores esenciales, obligándolos a certificar estándares rigurosos de resiliencia digital y reporte de incidentes.
La consolidación de un esquema efectivo de ciberdefensa sanitaria exige superar las recomendaciones teóricas habituales y encarar los condicionantes estructurales de la gestión pública. La recomendación de aislar las redes operativas de los entornos administrativos tropieza de forma recurrente con la presencia de equipamiento médico y frigorífico de generaciones anteriores, cuyos controladores integrados no soportan protocolos modernos de cifrado ni autenticación multifactorial. Para subsanar este obstáculo sin recurrir a la sustitución masiva de componentes físicos, resulta indispensable integrar dispositivos de filtrado de tráfico e inspección profunda de paquetes directamente en los segmentos de red donde operan los equipos antiguos.
Asimismo, las contrataciones de servicios de mantenimiento para biobancos y centros de conservación deben incorporar criterios de seguridad informática con carácter vinculante. La adjudicación de estos contratos no puede responder únicamente a variables de costo, sino a la demostración de auditorías de ciberseguridad independientes y al uso exclusivo de conexiones remotas cifradas bajo esquemas de verificación de identidad de varios factores.
Finalmente, la resiliencia de la cadena de suministro hemodinámico requiere sostener una capa de redundancia electromecánica independiente de los sistemas de cómputo. La instalación de termostatos analógicos de corte directo y la preservación de alarmas sonoras no conectadas a redes de datos garantizan que, ante la falla o alteración del software de gestión, el personal médico pueda identificar las anomalías de temperatura y ejecutar el traslado preventivo de los insumos biológicos. En última instancia, la protección de los bancos de sangre frente a interferencias digitales debe integrarse en las directrices de defensa civil y planificación urbana, asignando recursos presupuestarios específicos a la preservación de la infraestructura que sostiene la vida.
Lo más visto

Asfixia fiscal porteña: CABA debe imitar a Nación, suspender cautelares por Ingresos Brutos y ordenar la deuda de PyMEs y monotributistas
Reconfiguración de poder en Washington: el Senado pasa a control demócrata y acota el margen de maniobra de la Casa Blanca
La reconfiguración del poder global: El ciclo electoral atlántico, las grietas del multilateralismo y el pragmatismo de los BRICS+
La tokenización de activos en la gestión municipal: entre la alternativa de financiamiento local y los límites del derecho administrativo argentino
El Banco Interamericano de Desarrollo escala al segundo puesto en transparencia global, pero la brecha en el sector privado persiste